جرم فیشینگ به رفتاری گفته میشود که در آن فرد با استفاده از صفحات، لینکها، پیامها یا درگاههای جعلی، قربانی را فریب میدهد تا اطلاعات حساسی مانند رمز عبور، اطلاعات کارت بانکی یا دادههای شخصی خود را در اختیار او قرار دهد. فیشینگ معمولاً مقدمهای برای دسترسی غیرمجاز، برداشت از حساب، سوءاستفاده از اطلاعات یا ارتکاب جرایم رایانهای دیگر است و عنوان مجرمانه و مجازات آن نیز با توجه به نحوه ارتکاب و نتیجه حاصل از جرم تعیین میشود.
اگر قربانی فیشینگ شدهاید یا به دلیل فعالیت اینترنتی با چنین اتهامی روبهرو هستید، بررسی دقیق نحوه وقوع جرم، تراکنشها و مستندات دیجیتال اهمیت زیادی دارد. کمک گرفتن از وکیل پایه یک دادگستری آشنا با پروندههای جرایم رایانهای میتواند در تشخیص عنوان اتهامی، جمعآوری ادله و انتخاب مسیر صحیح شکایت یا دفاع نقش مؤثری داشته باشد.
جرم فیشینگ چیست؟
مهاجمان در حملات فیشینگ، از ترفندهای مهندسی اجتماعی استفاده میکنند تا قربانیان را فریب دهند. آنها ممکن است از نامهای شرکتهای معتبر یا سازمانهای دولتی استفاده کنند یا پیامهای خود را به گونهای طراحی کنند که گویی حاوی اطلاعات مهم یا فوری هستند.
هنگامی که قربانی فریب میخورد و اطلاعات شخصی خود را در اختیار مهاجم قرار میدهد، مهاجم میتواند از این اطلاعات برای اهداف مختلفی مانند سرقت هویت، کلاهبرداری یا آسیبرسانی به سیستمهای رایانهای استفاده کند.
جرم Phishing، یک جرم جدی است که میتواند موجب خسارتهای مالی و معنوی برای قربانیان شود. در قانون مجازات اسلامی ایران، جرم فیشینگ در مواد ۱۲ و ۱۳ تعیین شده است.
مطابق این مواد قانونی، هر کس اقدام به فیشینگ کند، به حبس از نود و یک روز تا یک سال یا جزای نقدی از یک میلیون و پانصد هزار تا یک میلیارد ریال یا هر دو مجازات محکوم خواهد شد. در قسمت بعدی مقاله، به صورت مفصل، مجازات این جرم را بررسی میکنیم.
روش فیشینگ با جزئیات در سال ۱۹۸۷ (میلادی) توضیح داده شد. این واژه برای نخستینبار در سال ۱۹۹۵ مورد استفاده قرار گرفت. واژهٔ فیشینگ کوتهنوشت گزارهٔ Password Harvesting Fishing (شکار گذرواژهٔ کاربر از طریق یک طعمه) است که در آن حرف Ph به جای F برای القای مفهوم فریفتن جایگزین شدهاست و از بنیانگذاران آن در ایران، میتوان به فرشید امیرشقاقی و مانی رضوان اشاره کرد. استفاده از حرف «ح» بهجای «ه» در واژهٔ «ماهیگیری» نیز از جایگزینی «f» با «ph» در «fishing» الگوبرداری شدهاست.
اگر فیشینگ به برداشت وجه یا انتقال غیرقانونی مال منجر شود، پرونده میتواند جنبه مالی و اقتصادی نیز پیدا کند. در این شرایط، استفاده از تجربه بهترین وکیل جرایم اقتصادی در تهران میتواند به بررسی دقیقتر مسیر وجوه و عناوین کیفری مرتبط کمک کند.
انواع روشهای حمله فیشینگ
حملات فیشینگ میتوانند به روشهای مختلفی انجام شوند. برخی از رایجترین روشهای حمله فیشینگ عبارت هستند از:
- ایمیلهای جعلی (Phishing Emails):
مهاجمان، ایمیلهایی جعلی از سازمانهای معتبر مانند بانکها، شرکتهای فناوری یا خدمات مشتری ارسال میکنند. این ایمیلها اغلب حاوی یک لینک یا پیوند به یک وب سایت تقلبی هستند که قربانیان را به ارائه اطلاعات شخصی خود ترغیب میکند. - حملات مهندسی اجتماعی (Social Engineering Attacks):
مهاجمان از مهارتهای مهندسی اجتماعی خود برای فریب قربانیان استفاده میکنند. این حملات میتوانند شامل تماسهای تلفنی، چتهای زنده یا سایر روشهای ارتباطی باشند. - حملات فیشینگ تلفنی (Telephone Phishing Attacks):
جرم فیشینگ میتواند به این صورت اتفاق بیفتد که مهاجمان با قربانیان تماس میگیرند و خود را به عنوان کارمند یک سازمان معتبر معرفی میکنند. سپس آنها قربانیان را متقاعد میکنند که اطلاعات شخصی خود را ارائه دهند. - حملات فیشینگ مبتنی بر وب (Web-Based Phishing Attacks):
مهاجمان، وب سایتهای تقلبی ایجاد میکنند که شبیه به وبسایتهای واقعی سازمانهای معتبر هستند. سپس آنها قربانیان را به این وب سایتهای تقلبی هدایت میکنند و آنها را متقاعد مینمایند که اطلاعات شخصی خود را ارائه دهند. - حملات فیشینگ مبتنی بر پیامرسان (Messaging-Based Phishing Attacks):
در این نوع جرم Phishing، مهاجمان از پیامرسانهای فوری مانند واتساپ، تلگرام یا اسکایپ برای ارسال پیامهای جعلی استفاده میکنند. این پیامها اغلب حاوی یک لینک یا پیوند به یک وب سایت تقلبی هستند که قربانیان را به ارائه اطلاعات شخصی خود ترغیب مینماید. - حملات فیشینگ مبتنی بر رسانههای اجتماعی (Social Media Phishing Attacks):
مهاجمان از رسانههای اجتماعی مانند فیس بوک، توییتر یا اینستاگرام برای ارسال پیامهای جعلی یا ایجاد حسابهای کاربری تقلبی استفاده میکنند. این پیامها یا حسابهای کاربری اغلب قربانیان را به ارائه اطلاعات شخصی خود ترغیب میکنند. - حملات فیشینگ مبتنی بر اسکریپتهای مخرب (Script-Based Phishing Attacks):
در این نوع جرم فیشینگ، مهاجمان از اسکریپتهای مخرب برای سرقت اطلاعات شخصی قربانیان استفاده میکنند. این اسکریپتها اغلب در وب سایتهای تقلبی یا ایمیلهای جعلی گنجانده میشوند. - حملات فیشینگ مبتنی بر کلاهبرداری تلفنی (Telephone Scam Phishing Attacks):
مهاجمان از کلاهبرداری تلفنی برای فریب قربانیان استفاده میکنند. این کلاهبرداریها اغلب شامل تماسهای تلفنی از طرف سازمانهای معتبر مانند بانکها یا دولت هستند.
حملات فیشینگ به طور مداوم در حال تکامل و پیچیدهتر شدن هستند. مهاجمان از تکنیکهای جدیدی برای فریب قربانیان استفاده میکنند. به همین دلیل، مهم است که آگاهی خود را در مورد حملات فیشینگ به روز نگه دارید و اقدامات احتیاطی لازم را انجام دهید.
بررسی کامل مجازات جرم فیشینگ
همان طور که اشاره کردیم. مجازات جرم و تخلف فیشینگ در قانون مجازات اسلامی ایران در مواد ۱۲ و ۱۳ تعیین شده است. ماده ۱۲ قانون مجازات اسلامی ایران در مورد جرم دسترسی غیر مجاز به دادهها و سیستمهای رایانهای میگوید:
«هر کس به طور غیر مجاز به دادهها یا سیستمهای رایانهای یا مخابراتی که به شبکههای رایانهای یا مخابراتی دولتی یا عمومی مرتبط است دسترسی یابد، به حبس از نود و یک روز تا یک سال یا جزای نقدی از یک میلیون و پانصد هزار تا یک میلیارد ریال یا هر دو مجازات محکوم خواهد شد. »
ماده ۱۳ قانون مجازات اسلامی ایران نیز در مورد جرم استفاده غیر مجاز از دادهها یا سیستمهای رایانهای و یا مخابراتی میگوید:
«هر کس به طور غیر مجاز از دادهها یا سیستمهای رایانهای یا مخابراتی که به شبکههای رایانهای یا مخابراتی دولتی یا عمومی مرتبط است استفاده کند، چنانچه از این طریق اطلاعاتی را بدست آورد یا بدون قصد و اراده در دسترس دیگری قرار دهد، به حبس از نود و یک روز تا یک سال یا جزای نقدی از یک میلیون و پانصد هزار تا یک میلیارد ریال یا هر دو مجازات محکوم خواهد شد.»
مطابق این مواد قانونی، اگر فردی اقدام به فیشینگ کند، هم امکان دارد به حبس محکوم شود و هم به جزای نقدی. البته، ممکن است علاوه بر مجازاتهای ذکر شده، مجازاتهای دیگری نیز برای این جرم در نظر گرفته شود. به عنوان مثال، اگر فردی با فیشینگ مرتکب جرم کلاهبرداری شود، علاوه بر مجازات جرم فیشینگ، به مجازات جرم کلاهبرداری نیز محکوم خواهد شد.
در ادامه به بررسی برخی از نکات مهم در مورد مجازات جرم فیشینگ میپردازیم:
- مجازات جرم فیشینگ، متناسب با میزان خسارت وارد شده به قربانی تعیین میشود. به عنوان مثال، اگر فردی با فیشینگ اقدام به سرقت اطلاعات کارت اعتباری قربانی کند و از این طریق مبلغ قابل توجهی از حساب قربانی برداشت نماید، مجازات سنگینتری نسبت به فردی که با فیشینگ مبلغ کمی از حساب قربانی برداشت کند، دریافت خواهد کرد.
- مجازات جرم فیشینگ، میتواند به صورت حبس، جزای نقدی یا هر دو باشد.
- مجازات جرم فیشینگ، میتواند از طریق دادگاه یا سازمان قضائی جرایم رایانهای تعیین شود.
- افراد میتوانند با مراجعه به ادارهکل جرائم رایانهای پلیس، شکایت خود را در مورد این جرم ثبت کنند.
در اینجا به برخی از موارد خاص که ممکن است در تعیین مجازات جرم فیشینگ تأثیرگذار باشند، اشاره میکنیم:
- اگر جرم Phishing توسط یک سازمان یا گروه انجام شود، مجازات شدیدتری نسبت به فردی که به تنهایی اقدام به فیشینگ کند، در نظر گرفته خواهد شد.
- اگر این جرم منجر به خسارتهای مالی یا معنوی سنگینی برای قربانی شود، مجازات شدیدتری در نظر گرفته خواهد شد.
- اگر این جرم توسط فردی که پیش از این هم مرتکب جرم Phishing شده است، انجام گیرد، مجازات شدیدتری برای او در نظر گرفته خواهد شد.
- اگر قربانی فیشینگ شدهاید و یا خود شما به این جرم متهم هستید، حتماً از وکیل متخصص کمک بگیرید.
- با افزایش آگاهی مردم در مورد این جرم و انجام اقدامات احتیاطی لازم، میتوان احتمال وقوع آن را کاهش داد.
بیشتر بدانید: جرم معاونت در کلاهبرداری
جرم فیشینگ کارت بانکی
فیشینگ کارت بانکی یکی از رایجترین جرایم سایبری است که در آن کلاهبرداران با استفاده از روشهای مختلفی مانند ارسال ایمیلهای جعلی، پیامکهای فریبنده یا ایجاد وبسایتهای تقلبی، تلاش میکنند اطلاعات شخصی و بانکی افراد را به دست آورند.
هدف اصلی فیشینگ، دسترسی غیرمجاز به حسابهای بانکی و برداشت از آنها است. قانونگذار برای مقابله با این جرم، مجازاتهای سنگینی را در نظر گرفته است. مرتکبین جرم فیشینگ علاوه بر بازگرداندن وجوه سرقت شده، به حبس و جزای نقدی نیز محکوم میشوند.
همچنین، در صورت تکرار جرم، مجازاتها سنگینتر خواهد بود. با توجه به گسترش استفاده از خدمات بانکی آنلاین و افزایش تعداد تراکنشهای مالی، آشنایی با روشهای فیشینگ و راههای مقابله با آن، برای همه افراد ضروری است.
بیشتر بدانید: جرم سرقت چیست
اگر قربانی فیشینگ شدیم چه کار کنیم؟
اگر متوجه شدید اطلاعات بانکی یا حساب کاربری شما از طریق فیشینگ در اختیار فرد دیگری قرار گرفته یا از حسابتان وجهی برداشت شده است، اولین اقدام باید حفظ ادله و جلوگیری از ادامه سوءاستفاده باشد. حذف پیامها، لینکها یا رسیدهای بانکی قبل از ثبت مستندات میتواند پیگیری پرونده را دشوارتر کند.
- دسترسیها را مسدود کنید: رمز حسابهای در معرض خطر را تغییر دهید و در صورت افشای اطلاعات کارت بانکی، موضوع را فوراً با بانک پیگیری کنید.
- مدارک را حفظ کنید: اسکرینشات لینک یا صفحه جعلی، پیامکها، شمارههای تماس، رسید تراکنش، شماره کارت یا حساب مقصد و زمان دقیق رخداد را نگه دارید.
- شکایت کیفری ثبت کنید: شکواییه و مستندات باید از مسیر قضایی ثبت شود تا امکان انجام تحقیقات بانکی و فنی فراهم شود.
- بررسی تخصصی انجام شود: در صورت دستور مقام قضایی، پلیس فتا و کارشناسان مربوط میتوانند مسیر تراکنشها و ادله الکترونیکی را بررسی کنند.
| وضعیت | اقدام مناسب |
| فقط اطلاعات بانکی افشا شده | تغییر دسترسیها و اطلاع به بانک |
| برداشت وجه انجام شده | حفظ رسیدها و ثبت سریع شکایت |
| لینک یا درگاه جعلی در دسترس است | ثبت تصویر و نشانی آن پیش از حذف یا مسدود شدن |
| هویت یا حساب کاربری سوءاستفاده شده | تغییر رمزها و حفظ سوابق ورود و پیامها |
از نظر حقوقی، اگر مرتکب از طریق سامانههای رایانهای یا مخابراتی برای خود یا دیگری وجه یا منفعت مالی تحصیل کند، رفتار او میتواند مشمول مقررات کلاهبرداری رایانهای و الزام به رد مال شود.
نحوه شکایت و رسیدگی به جرم فیشینگ
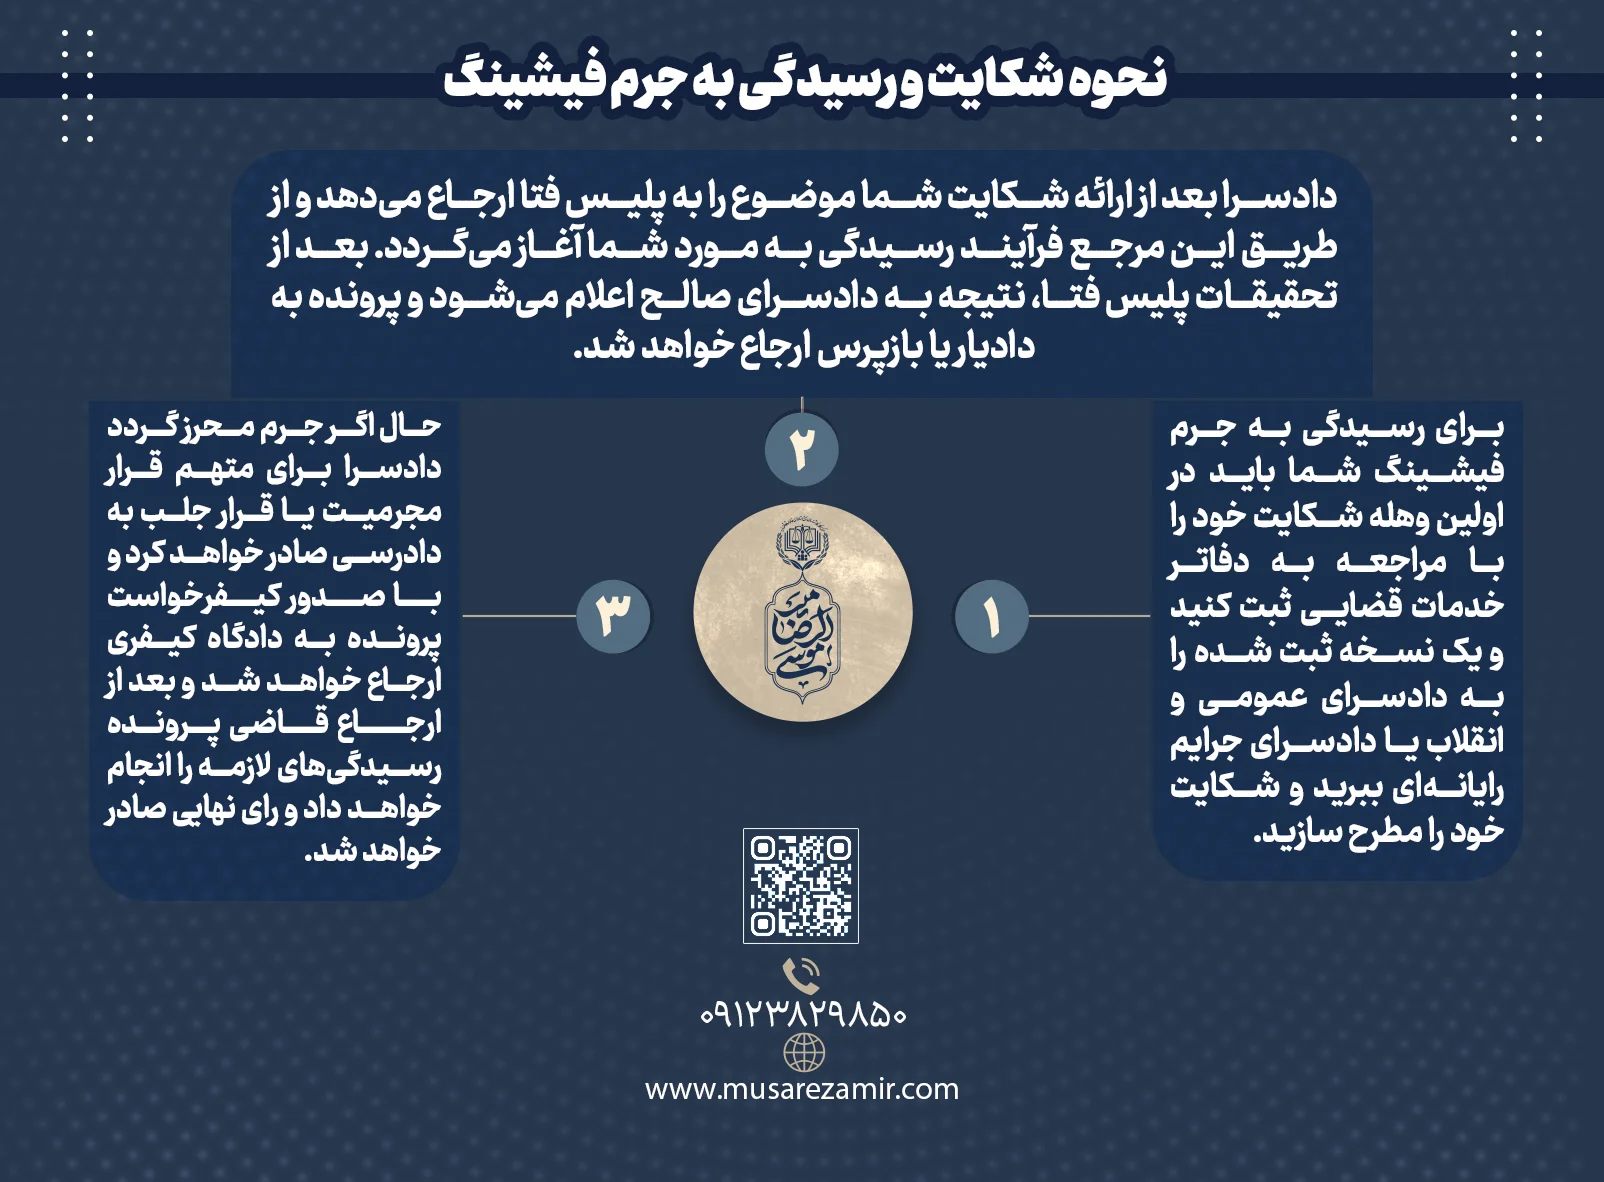
برای رسیدگی به جرم فیشینگ شما باید در اولین وهله شکایت کیفری خود را با مراجعه به دفاتر خدمات قضایی ثبت کنید و یک نسخه ثبت شده را به دادسرای عمومی و انقلاب یا دادسرای جرایم رایانهای ببرید و شکایت خود را مطرح سازید.
دادسرا بعد از ارائه شکایت شما موضوع را به پلیس فتا ارجاع میدهد و از طریق این مرجع فرآیند رسیدگی به مورد شما آغاز میگردد. بعد از تحقیقات پلیس فتا، نتیجه به دادسرای صالح اعلام میشود و پرونده به دادیار یا بازپرس ارجاع خواهد شد.
حال اگر جرم محرز گردد دادسرا برای متهم قرار مجرمیت یا قرار جلب به دادرسی صادر خواهد کرد و با صدور کیفرخواست پرونده به دادگاه کیفری ارجاع خواهد شد و بعد از ارجاع قاضی پرونده رسیدگیهای لازمه را انجام خواهد داد و رای نهایی صادر خواهد شد.
در این باره نکته حائز اهمیت این است که مراجعه به پلیس فتا و ارائه مستندات نیز میتواند در دستور کار شما قرار بگیرد!
شرایط اثبات فیشینگ و کلاهبرداری رایانهای
اثبات جرم فیشینگ و کلاهبرداری رایانهای، نیازمند ارائه شواهد و مدارکی است که نشان دهد فرد متهم با سوء نیت و به قصد کلاهبرداری، اقدام به فریب کاربران و سرقت اطلاعات آنها کرده است. برخی از مهمترین شواهدی که برای اثبات این جرم مورد استفاده قرار میگیرند عبارتند از:
- پیامها و ایمیلهای جعلی: ارائه ایمیلها، پیامکها یا صفحات وب جعلی که برای فریب کاربران طراحی شدهاند.
- ردیابی تراکنشهای مالی: بررسی تراکنشهای مالی انجام شده از حساب قربانی و تطبیق آنها با فعالیتهای مشکوک.
- تحلیل دادههای کامپیوتری: بررسی دادههای کامپیوتری متهم مانند تاریخچه مرورگر، فایلهای ذخیره شده و ارتباطات اینترنتی.
- شهادت شهود: شهادت افرادی که به نوعی در این جرم دخیل بودهاند یا از آن اطلاع دارند.
- کارشناسی فنی: نظر کارشناسان فنی در خصوص بررسی ابزارها و نرمافزارهای مورد استفاده در ارتکاب جرم.
برای اثبات جرم فیشینگ، باید تمامی این شواهد به طور دقیق بررسی و تحلیل شود تا بتوان به نتیجه قطعی رسید. در صورت اثبات جرم، دادگاه با توجه به شدت جرم و میزان خسارت وارده، مجازات مناسب را برای متهم تعیین خواهد کرد.
بیشتر بدانید: کلاهبرداری با فیش واریز جعلی
تفاوت فیشینگ با کلاهبرداری رایانهای، دسترسی غیرمجاز و جعل رایانهای چیست؟
فیشینگ بیشتر یک شیوه ارتکاب جرم است و لزوماً عنوان مجرمانه مستقلی با مجازات واحد محسوب نمیشود. بنابراین برای تعیین جرم و مجازات باید بررسی شود که مرتکب با استفاده از فیشینگ دقیقاً چه اقدامی انجام داده است.
اگر فرد از طریق لینک یا صفحه جعلی، اطلاعات ورود یا اطلاعات بانکی قربانی را به دست آورد و سپس بدون مجوز وارد حساب یا سامانه حفاظتشده او شود، موضوع میتواند تحت عنوان دسترسی غیرمجاز بررسی شود. اگر برای فریب قربانی، دادههای قابل استناد بهصورت متقلبانه ایجاد یا تغییر داده شده باشند، امکان طرح عنوان جعل رایانهای نیز وجود دارد.
در مقابل، اگر مرتکب با استفاده از دادههای بهدستآمده یا از طریق مداخله غیرمجاز در سامانه رایانهای یا مخابراتی، وجه، مال، منفعت یا امتیاز مالی تحصیل کند، رفتار او میتواند مشمول کلاهبرداری رایانهای شود.
به همین دلیل، در یک پرونده فیشینگ نباید صرفاً به عنوان کلی «فیشینگ» اکتفا کرد؛ نحوه سرقت اطلاعات، ورود به حساب، ایجاد صفحه جعلی و نحوه برداشت یا انتقال وجه باید جداگانه بررسی شود تا عنوان مجرمانه صحیح مشخص گردد.
برای پیگیری جرم فیشینگ از چه وکیلی کمک بگیریم؟
برای پیگیری پرونده فیشینگ، مناسبترین انتخاب وکیل جرایم رایانهای در تهران است؛ زیرا این پروندهها معمولاً علاوه بر مسائل کیفری، نیازمند بررسی ادله دیجیتال، تراکنشهای بانکی، لینکها و صفحات جعلی، حسابهای مقصد و نحوه دسترسی به اطلاعات قربانی هستند. یک وکیل پایه یک دادگستری که در پروندههای جرایم سایبری تجربه داشته باشد، میتواند با توجه به شیوه ارتکاب، مشخص کند رفتار انجامشده تحت چه عنوان مجرمانهای قابل پیگیری است.
در بعضی پروندهها، فیشینگ صرفاً به سرقت اطلاعات محدود نمیشود و مرتکب با استفاده از اطلاعات بهدستآمده، از حساب قربانی برداشت وجه انجام میدهد یا منفعت مالی تحصیل میکند. در چنین شرایطی، موضوع ممکن است از منظر کلاهبرداری رایانهای نیز بررسی شود؛ بنابراین تجربه وکیل کلاهبرداری یا وکیل کیفری در کنار تخصص جرایم رایانهای میتواند اهمیت بیشتری پیدا کند.
یک وکیل متخصص در این حوزه میتواند در مراحل مختلف پرونده اقدامات زیر را انجام دهد:
- بررسی دقیق نحوه وقوع فیشینگ و تشخیص عنوان یا عناوین مجرمانه قابل استناد
- بررسی پیامکها، لینکها، صفحات جعلی، رسیدهای بانکی، شماره کارتها و سایر ادله الکترونیکی
- تنظیم حرفهای شکواییه کیفری و بیان دقیق نحوه وقوع جرم و خسارت واردشده
- پیگیری پرونده در دادسرا و ارائه درخواستهای لازم برای انجام تحقیقات فنی و بانکی
- پیگیری ارجاع موضوع به پلیس فتا یا کارشناسان مربوط در صورت دستور مقام قضایی
- دفاع از حقوق شاکی یا متهم در مرحله تحقیقات مقدماتی و دادگاه
- پیگیری رد مال و جبران خسارت در حدودی که قانون اجازه میدهد
در انتخاب وکیل جرایم رایانهای بهتر است صرفاً به عنوان «وکیل کیفری» اکتفا نکنید و سابقه او در پروندههایی مانند فیشینگ، برداشت اینترنتی غیرمجاز، کلاهبرداری رایانهای و جرایم مرتبط با دادهها و سامانههای رایانهای را نیز بررسی کنید. این پروندهها معمولاً وابستگی زیادی به ادله فنی دارند و حفظ و ارائه صحیح مستندات میتواند در نتیجه رسیدگی مؤثر باشد.
اگر قربانی فیشینگ شدهاید، بهتر است پیش از حذف پیامها، لینکها، تصاویر صفحات جعلی یا رسیدهای تراکنش، مستندات خود را حفظ کنید و برای انتخاب مسیر صحیح شکایت از مشاوره حقوقی یا خدمات یک وکیل جرایم رایانهای استفاده کنید. اقدام سریع میتواند امکان ردیابی تراکنشها و جمعآوری ادله مرتبط را افزایش دهد.
روشهای مقابله با فیشینگ
برای مقابله با حملات فیشینگ، باید آگاهی خود را در مورد این حملات بالا ببرید و اقدامات احتیاطی لازم را انجام دهید. برخی از راههای مقابله با حملات فیشینگ عبارت هستند از:
افزایش آگاهی در مورد حملات فیشینگ
اولین قدم برای مقابله با جرم فیشینگ، افزایش آگاهی در مورد این حملات است. مهاجمان اغلب از ترفندهای مشابهی در حملات خود استفاده میکنند. اگر با این ترفندها آشنا باشید، میتوانید احتمال این که قربانی یک حمله فیشینگ شوید را کاهش دهید. در اینجا چند نکته برای افزایش آگاهی خود در مورد حملات فیشینگ آورده شده است:
- درباره ترفندهای رایج فیشینگ مطالعه کنید. مهاجمان اغلب از ترفندهای مشابهی در حملات خود استفاده میکنند. اگر با این ترفندها آشنا باشید، میتوانید احتمال اینکه قربانی یک حمله فیشینگ شوید را کاهش دهید.
- به خبرهای امنیتی توجه داشته باشید. مهاجمان اغلب از حملات جدید فیشینگ استفاده میکنند. با آگاهی از آخرین اخبار امنیتی، میتوانید از این حملات آگاه باشید.
- در دورههای آموزشی امنیت سایبری شرکت کنید. این دورهها میتوانند به شما در یادگیری نحوه شناسایی و مقابله با حملات فیشینگ کمک کنند.
اقدامات احتیاطی
علاوه بر افزایش آگاهی، باید اقدامات احتیاطی لازم را نیز انجام دهید تا از حملات فیشینگ در امان باشید. برخی از این اقدامات عبارتند از:
- قبل از کلیک بر روی هر پیوندی در یک ایمیل، آدرس ایمیل فرستنده را بررسی کنید. اگر آدرس ایمیل فرستنده غیرمعتبر به نظر میرسد، از کلیک بر روی پیوند خودداری نمایید.
- از یک برنامه ضد بدافزار معتبر استفاده کنید. این برنامهها میتوانند به شما در شناسایی و جلوگیری از حملات فیشینگ کمک نمایند.
- رمزهای عبور قوی و منحصر به فرد ایجاد کنید. از رمزهای عبوری استفاده کنید که طول آنها حداقل 12 کاراکتر بوده و شامل حروف بزرگ، حروف کوچک، اعداد و نمادها باشند.
- از دو عامل احراز هویت (2FA) استفاده کنید. 2FA یک لایه امنیتی اضافی را ارائه میدهد که میتواند به محافظت از حسابهای شما در برابر حملات فیشینگ کمک کند.
مرجع صالح رسیدگی به فیشینگ
رسیدگی به جرم فیشینگ حسب مورد در دادسرا و دادگاه کیفری صالح انجام میشود. شکایت معمولاً از طریق دفاتر خدمات الکترونیک قضایی ثبت میشود و پس از ارجاع، دادسرا تحقیقات مقدماتی را انجام میدهد. در صورت نیاز نیز بررسیهای فنی مانند ردیابی تراکنشها، صفحات جعلی و ادله الکترونیکی با دستور مقام قضایی توسط پلیس فتا یا کارشناسان مربوط انجام میشود.
| وضعیت پرونده | مرجع یا اقدام مربوط | توضیح |
| ثبت شکایت فیشینگ | دفاتر خدمات الکترونیک قضایی | شکواییه و مستندات اولیه از این طریق ثبت و برای رسیدگی به مرجع قضایی ارسال میشود. |
| تحقیقات مقدماتی | دادسرای صالح | دادسرا درباره نحوه وقوع جرم، ادله، هویت متهم و سایر ابعاد پرونده تحقیق میکند. |
| بررسی فنی و دیجیتال | پلیس فتا یا کارشناسان مربوط | حسب دستور مقام قضایی، لینک جعلی، تراکنشها، حسابهای بانکی و سایر ادله دیجیتال بررسی میشود. |
| مشخص بودن محل وقوع جرم | مرجع قضایی محل وقوع جرم | اصل بر رسیدگی در حوزه قضایی محل وقوع جرم رایانهای است. |
| نامشخص بودن محل وقوع جرم | دادسرای محل کشف یا گزارش جرم | در این حالت، تحقیقات مقدماتی از محل کشف یا گزارش جرم آغاز میشود. |
| فیشینگ همراه با برداشت وجه | مرجع صالح با توجه به محل بانک افتتاحکننده حساب زیاندیده | در فرض وقوع مقدمات و نتیجه جرم در حوزههای مختلف، رأی وحدت رویه شماره ۷۲۹ در تعیین صلاحیت اهمیت دارد. |
| صدور کیفرخواست | دادگاه کیفری صالح | اگر دلایل کافی علیه متهم وجود داشته باشد، پرونده برای رسیدگی ماهوی و صدور رأی به دادگاه ارسال میشود. |
پلیس فتا مرجع صدور حکم نیست و نقش آن عمدتاً انجام بررسیهای تخصصی و فنی در چارچوب دستورات مقام قضایی است.
سخن پایانی
جرم فیشینگ یکی از شیوههای رایج سوءاستفاده در فضای آنلاین است که در آن مجرم با استفاده از لینک، پیام، ایمیل یا صفحه جعلی تلاش میکند اطلاعات حساس کاربران را به دست آورد. این اطلاعات ممکن است برای دسترسی غیرمجاز به حسابها، برداشت وجه، سوءاستفاده از هویت یا ارتکاب جرایم رایانهای دیگر مورد استفاده قرار گیرد.
برای کاهش خطر فیشینگ، باید از ورود اطلاعات در لینکها و درگاههای ناشناس خودداری کنید، نشانی سایتها را با دقت بررسی نمایید و احراز هویت دومرحلهای را فعال نگه دارید. اگر نیز قربانی فیشینگ شدید، بهتر است مستندات، پیامها، لینکها و اطلاعات تراکنشها را حفظ کرده و موضوع را از مسیر قانونی پیگیری کنید.
سؤالات متداول
چه کسانی میتوانند قربانی جرم فیشینگ شوند؟
هر کاربری ممکن است قربانی فیشینگ شود، اما افراد کمتجربه در فضای آنلاین، سالمندان و افرادی که اطلاعات مالی یا شخصی حساس دارند، بیشتر در معرض خطر هستند.
آیا میتوان خسارت ناشی از جرم فیشینگ را از طریق شکایت مطالبه کرد؟
بله. در صورت اثبات جرم و ورود خسارت، زیاندیده میتواند در چارچوب مقررات قانونی، جبران خسارتهای واردشده را مطالبه کند.
آیا بیمه خسارت ناشی از فیشینگ را پرداخت میکند؟
این موضوع به نوع بیمهنامه و شرایط پوشش آن بستگی دارد. برای اطمینان باید مفاد بیمهنامه و استثنائات آن بررسی شود.
آیا سازمانهای حمایتی خسارت فیشینگ را جبران میکنند؟
جبران مستقیم خسارت توسط سازمانهای حمایتی قاعده عمومی نیست و ارائه هرگونه حمایت، به مقررات و شرایط نهاد مربوط بستگی دارد.
برای شکایت از جرم فیشینگ باید به کجا مراجعه کرد؟
شکایت کیفری معمولاً از طریق دفاتر خدمات الکترونیک قضایی ثبت میشود و حسب مورد، تحقیقات تخصصی با ارجاع مرجع قضایی و همکاری پلیس فتا انجام خواهد شد.